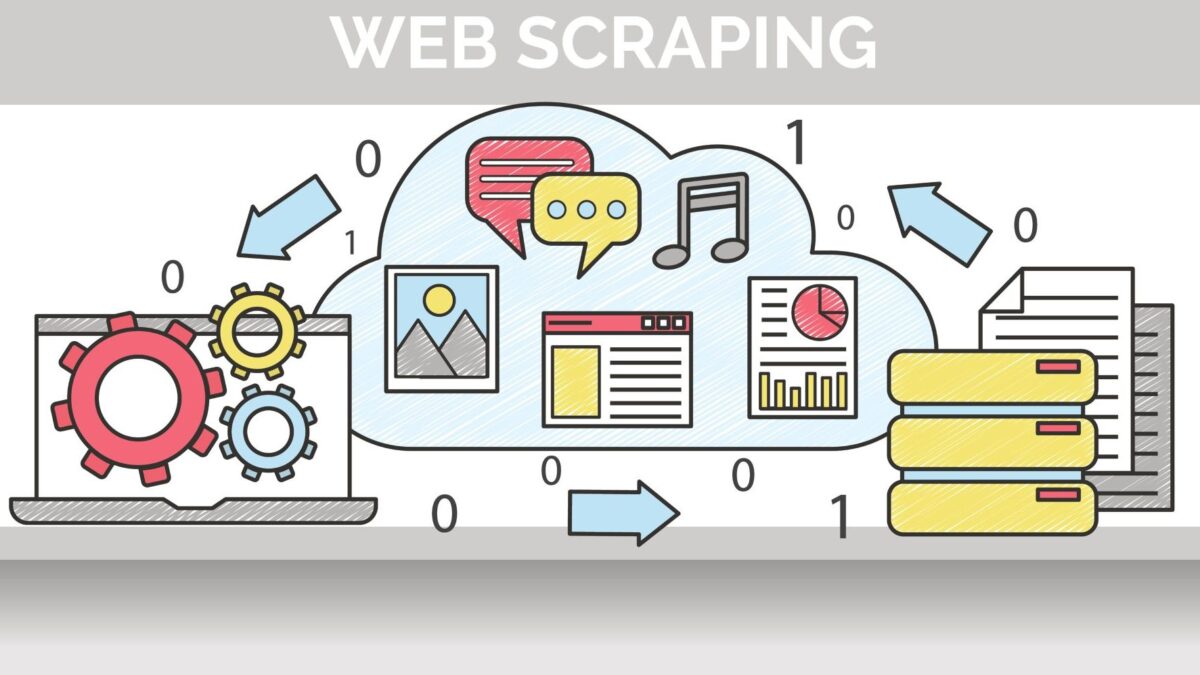
Internet está plagado de información de libre acceso para cualquier que sepa dónde buscar. El web scraping consiste precisamente en eso: el uso de grandes cantidades de información publicada en internet para convertirla en datos útiles.
Así pues, existen herramientas, extensiones o bibliotecas de software que permite recopilar y analizar información procedente de páginas web, plataformas de comercio electrónico o redes sociales.
Los ciberdelincuentes lo saben y aprovechan esta ingente cantidad de información que circula libremente por la red para obtener datos sensibles y preparar ataques mucho más dirigidos.
Pero esa misma información también puede ser utilizada por las empresas con fines legales. Por ejemplo, el web scraping sirve para el seguimiento de precios y productos de la competencia, el análisis de contenido y conversaciones en redes sociales, la identificación de tendencias o el seguimiento de noticias relevantes de nuestro sector.
Atención al tratamiento de los datos
Sin embargo, el mero hecho de que esa información esté en internet no da carta blanca para el uso de los datos recopilados.
ESET explica que su encaje legal depende de la información que se recopila, con qué finalidad, cómo se trata posteriormente o la normativa aplicable.
Aunque la extracción de determinados datos accesibles públicamente puede ser legítima en algunos contextos, la compañía de ciberseguridad advierte que la situación cambia cuando si entran en juego datos personales, contenidos protegidos por propiedad intelectual u otras restricciones legales o contractuales.
«Que una información sea públicamente accesible no significa que pueda recopilarse y reutilizarse sin ningún límite. Más allá de la tecnología empleada, las empresas deben preguntarse qué datos están obteniendo, con qué finalidad y qué van a hacer después con ellos”, declara Josep Albors, responsable de Investigación y Concienciación de ESET España.
“Cuando hablamos de datos personales o información sensible, una recopilación automatizada e indiscriminada puede convertirse rápidamente en un problema tanto de privacidad como de ciberseguridad», añade.
La compañía de ciberseguridad recuerda que la Agencia Española de Protección de Datos señala expresamente que si el web scraping recopila datos personales habría que tratarlos de acuerdo con la normativa de protección de datos.
Igualmente, apunta que las directrices sobre web scraping adoptadas por el Comité Europeo de Protección de Datos en julio de 2026 establecen que hay que aplicara el RGPD cuando esta práctica implica operaciones de tratamiento de datos personales, como su recopilación, almacenamiento, organización o recuperación.
Las empresas, expuestas al web scraping malicioso
ESET recalca que los ciberdelincuentes pueden usar el web scraping para localizar y recopilar nombres, direcciones de correo electrónico, teléfonos u otros datos disponibles en páginas corporativas, redes sociales y fuentes abiertas.
Y después pueden usar esa información para crear perfiles detallados de empleados, clientes o directivos y personalizar campañas de phishing, spear phishing u otros ataques de ingeniería social, aumentando así sus probabilidades de éxito.
Además, el web scraping malicioso puede tener otras consecuencias para las empresas. “Un volumen elevado de peticiones automatizadas puede consumir recursos del servidor, ralentizar los sitios web e incluso afectar temporalmente a su disponibilidad. A ello se suma el posible impacto reputacional, económico y legal derivado de que información vinculada a la empresa, sus empleados o sus clientes sea recopilada y utilizada posteriormente con fines fraudulentos”, puntualiza.
6 medidas para combatirlo
ESET reconoce que es complicado evitar por completo el web scraping malicioso, ya que hay información que tiene que estar disponible para nuestro público. No obstante, ofrece algunos consejos para tratar de minimizar los riesgos.
1. Bloquear y limitar tráfico sospechoso
Supervisar las direcciones IP y los patrones de acceso permite detectar volúmenes anómalos de solicitudes, aplicar límites de velocidad y bloquear temporalmente determinadas fuentes.
En cualquier caso, la compañía de ciberseguridad recalca que los atacantes pueden recurrir a proxys o VPN para cambiar de dirección IP. Por eso, señala que debe combinarse con otros controles.
2. Configurar correctamente robots.txt
Dicho archivo indica a los rastreadores qué recursos deberían o no deberían explorar. Sin embargo, ESET explica que no funciona como una barrera de seguridad, ya que un scraper malicioso puede ignorarlo. De este modo, no debe utilizarse para proteger información sensible.
3. Filtrar las solicitudes automatizadas
“El análisis de direcciones IP, agentes de usuario, frecuencia de peticiones y otros patrones de navegación ayuda a identificar comportamientos propios de bots. Un firewall de aplicaciones web o WAF también puede contribuir a bloquear accesos sospechosos”, especifica la compañía.
4. Utilizar captcha en puntos sensibles
Estas pruebas sirven para diferenciar entre usuarios humanos y programas automatizados. Eso dificulta la recopilación masiva de información en formularios, búsquedas u otras áreas críticas.
5. Emplear honeypots
“Los señuelos o recursos creados específicamente para atraer actividad automatizada pueden ayudar a detectar scrapers y recopilar información sobre su comportamiento sin exponer los sistemas reales”, puntualiza ESET.
6. Reducir la información expuesta y concienciar
Finalmente, la compañía hace hincapié en que las empresas sólo deben publicar datos personales y corporativos estrictamente necesarios. Además, han de revisar periódicamente qué información permanece accesible desde internet.
Asimismo, remarca que la concienciación de los empleados es esencial para evitar exposiciones innecesarias de nombres, teléfonos, direcciones de correo electrónico u otros datos que puedan facilitar ataques dirigidos.