Las empresas, y particularmente las pymes, son las víctimas preferidas por los ciberdelincuentes porque manejan grandes cantidades de información importante, como datos personales de clientes, cuentas bancarias y documentos confidenciales.
Además, realizan numerosas operaciones económicas, por lo que los atacantes saben que pueden obtener grandes beneficios mediante el robo de credenciales, fraudes o extorsiones. Y aunque no roben directamente ninguna cantidad de dinero, pueden lucrarse con la comercialización del acceso a las redes corporativas, paneles de administración y bases de datos.
Por ejemplo, Kaspersky ha detectado 13 accesos a infraestructuras corporativas españolas mediante protocolos remotos como RDP, SSH y VPN se comercializan en la Dark Web desde 205 euros a precio fijo y 179 euros en subasta. Aunque pueden alcanzar los 12.900 euros a precio fijo en algunos casos.
Asimismo, hay 17 anuncios en que ofrecen acceso no autorizado a paneles de administración de tiendas online españolas comercializados que se venden casi exclusivamente mediante subastas, con precios iniciales de entre 45 y 2.010 euros y precios de compra inmediata de hasta 4.470 euros.
También hay más de un centenar de bases de datos de organizaciones españolas, que se comercializan por un importe que oscila entre 116 y 9.655 euros, con un precio medio de 1.421 euros.
Además, hay que advertir que la forma de infiltrarse en las empresas generalmente no responde a sofisticados ataques informático, sino que explota el eslabón más débil: las personas. Y el camino más fácil es el correo electrónico de los empleados.
Así pues, los expertos en ciberseguridad alertan de una oleada de ataques que tratan de comprometer la seguridad de las empresas a través del email.
Malware a través de currículums falsos
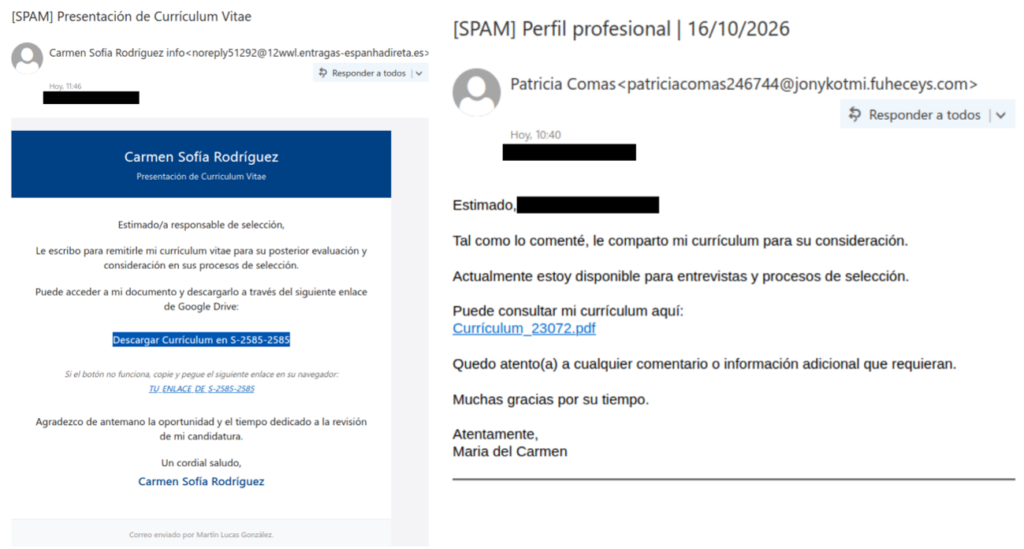
Los analistas de ESET han detectado una campaña de emails que incluyen currículums falsos muy activa durante las últimas semanas contra usuarios y empresas españolas.
“La utilización de supuestos currículums como cebo para propagar malware mediante correos de phishing se ha intensificado en España durante los últimos días, por lo que conviene estar alerta ante mensajes de este tipo, evitar pulsar sobre enlaces o descargar archivos no solicitados y contar con soluciones de seguridad capaces de detectar y bloquear estas amenazas, incluso ante de que lleguen”, indica la compañía de ciberseguridad.
“En estos correos nos encontramos con el envío de supuestos currículums que nos hacen llegar tanto a cuentas de email personales como a direcciones asociadas con departamentos habituales en la mayoría de las empresas, como pueden ser departamentos de administración o ventas. Su formato es sencillo y directo e invita al receptor del mensaje a pulsar sobre un enlace si está interesado en revisar el supuesto currículum que le han enviado”, explica.
Ahí empieza el drama, ya que este enlace redirecciona a una web falsa preparada por los ciberdelincuentes que se aloja en un servicio de hosting VPS. “Alojar una web que descarga malware en un servicio así puede parecer poco inteligente porque estas webs suelen ser denunciadas y desactivadas al poco tiempo, pero a los delincuentes les basta con que se mantengan activas sólo durante unas horas para conseguir un número de víctimas lo suficientemente alto como para rentabilizar la campaña”, asegura ESET.
Con el fin de generar confianza, antes de realizar la descarga aparece una pantalla donde se observa cómo se realizan una serie de supuestas comprobaciones de seguridad a los usuarios que pulsen sobre el enlace.
En algunos casos, los ciberdelincuentes incluso verifican si se accede al enlace desde un sistema Windows legítimo, “evitando la descarga del malware si detecta otro sistema o si nos conectamos desde un entorno virtual o sandbox”, explica la compañía.
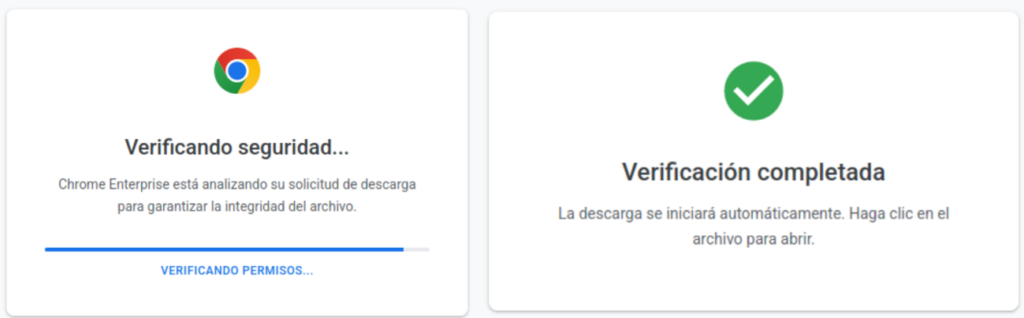
Tras mostrar estas pantallas de “seguridad”, se procede a la descarga de un fichero VBS (Visual Basic Script) que ejecuta el malware e inicia una cadena de infección.
“Lo primero que realiza este malware es preparar un entorno del lenguaje de programación Python, descargando el instalador desde un servidor remoto y ejecutándolo de forma oculta para que la víctima no se dé cuenta”, detalla.
Después, se descarga un spyware capaz de robar credenciales bancarias o cualquier otro tipo de credenciales que el usuario almacene en su equipo, navegador, cliente de correo u otras aplicaciones similares.
ESET destaca que el malware realiza un intento de desinstalación silenciosa a través de una herramienta de Windows, con una orden para desinstalar un producto sin mostrar ventanas ni reiniciar el equipo. “Esto probablemente se realice para dificultar el análisis forense de los equipos infectados”, especifica.
Phishing en supuestos correos de Zoom y DocuSign
Por su parte, Kaspersky alerta de sendas campañas de phishing donde se suplantan los correos de Zoom y DocuSign. “En una primera oleada, los ciberdelincuentes enviaron correos electrónicos que imitaban comunicaciones oficiales de DocuSign a cuentas corporativas de Oriente Medio, Latinoamérica, Europa Occidental, Rusia, Armenia y Azerbaiyán, con enlaces de phishing diseñados para sustraer credenciales. Poco más de una semana después apareció una segunda oleada, que continúa activa en la actualidad. En esta ocasión, los ciberdelincuentes se hicieron pasar por Zoom y enviaron notificaciones en las que advertían a los usuarios de que sus cuentas estaban a punto de ser desactivadas”, puntualiza.
Para tratar de engañar a sus víctimas, los atacantes utilizan dos métodos: enlaces de phishing que redirigen a páginas falsas, diseñadas para robar credenciales; y formularios integrados en los propios mensajes, que solicitan información personal y datos de tarjetas bancarias.
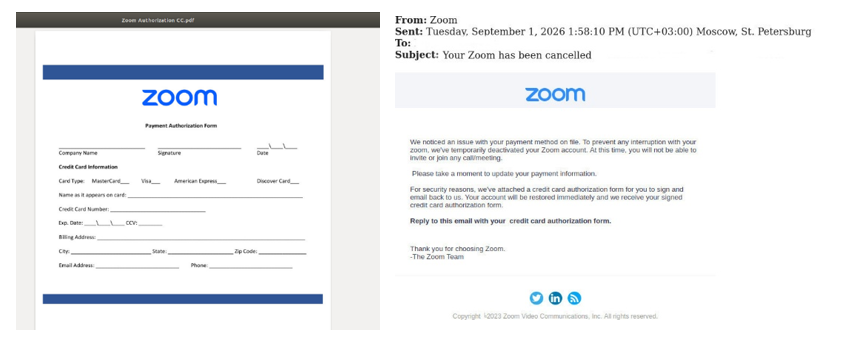
“Los métodos más básicos siguen utilizándose y, en ocasiones, precisamente esa sencillez puede resultar eficaz, ya que los empleados pueden pasar por alto las señales de phishing ante el enorme volumen de correos que reciben. Al mismo tiempo, los ciberdelincuentes eligen marcas muy extendidas en el entorno corporativo para conseguir que sus mensajes fraudulentos parezcan comunicaciones reales”, advierte Andrey Kovtun, group manager de Email Threats Protection de Kaspersky.